 Intellihome
VLAN
Shrnutí: VLAN rozdělí jednu fyzickou síť na několik oddělených logických sítí bez dalšího hardwaru. Ve smarthome se tak oddělí důvěryhodná zařízení (počítače, telefony) od IoT, kamer a hostů. Provoz mezi VLAN jde přes gateway, kde ho hlídá firewall. dok. UniFi V UniFi se všechno nastavuje v aplikaci Network: sítě, Wi-Fi, porty switchů, firewall zóny a mDNS proxy.
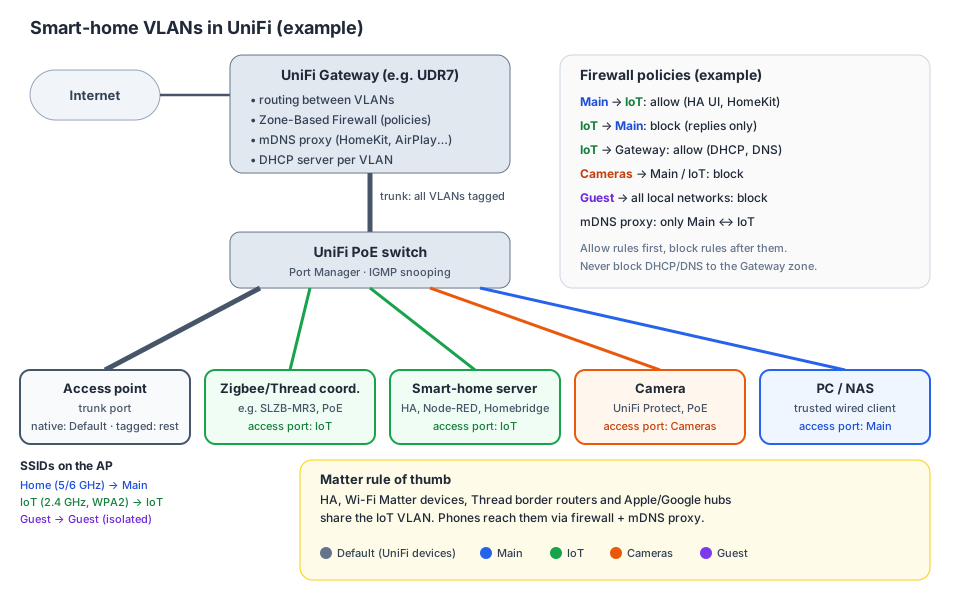
Příklad rozdělení: trunk a access porty, SSID do VLAN, firewall politiky a pravidlo pro Matter. Vlastní schéma (Syntéza) podle dok. UniFi a dok. HA Matter.
Jak VLAN funguje
- Tag 802.1Q: switch vloží do ethernetového rámce 4bajtové pole mezi zdrojovou MAC a EtherType. Obsahuje mimo jiné VLAN ID (12 bitů) a prioritu PCP (3 bity). Použitelná VLAN ID jsou 1–4094, 0 a 4095 jsou rezervované. 802.1Q
- Native VLAN dostane netagovaný provoz. Je to VLAN, do které spadne běžné zařízení zapojené do portu. 802.1Q dok. UniFi
- Access port pustí jen native VLAN, typicky pro koncové zařízení (PC, kamera, server). Trunk port nese navíc tagované VLAN, typicky mezi switchi, ke gateway a k AP. dok. UniFi
- Každá VLAN je samostatná broadcast doména (vlastní subnet, DHCP, broadcast a multicast). Mezi VLAN se dá komunikovat jen přes L3 routing na gateway, a tam je možné provoz filtrovat. dok. UniFi
Proč VLAN ve smarthome
- Bezpečnost: IoT zařízení (levné Wi-Fi zásuvky, čínské kamery, TV) nemají přímý přístup k počítačům a NASu. Kompromitované zařízení zůstane ve své VLAN. dok. UniFi
- Výkon: méně broadcastu a multicastu (DHCP, mDNS) v každé síti. dok. UniFi
- Pořádek: podle sítě je hned vidět, co je co, a QoS nebo routing se nastaví pro celou skupinu. dok. UniFi
- Hosté: guest Wi-Fi úplně oddělená od domácí sítě. dok. UniFi
Doporučené rozdělení
Syntéza podle dok. UniFi, Help Center UI a dok. HA Matter. VLAN ID jsou příklad.
| Síť | VLAN ID | Co do ní patří | Přístup |
|---|---|---|---|
| Default | 1 | UniFi zařízení (switche, AP), správa | jen správa |
| Main | 10 | počítače, telefony, tablety, NAS | k IoT ano (HA, HomeKit) |
| IoT | 20 | smarthome server (HA, Node-RED, Homebridge), Wi-Fi IoT, Matter zařízení, Zigbee/Thread coordinator, Apple TV / HomePod | do Main jen odpovědi |
| Cameras | 30 | kamery Protect, zvonky | izolované |
| Guest | 40 | hosté | jen internet |
- Kamery u CloudKey nebo NVR musí být při více VLAN ve stejné VLAN jako konzole. Help Center UI U Cloud Gateway (např. UDR7) s Protect toto omezení zdroj neuvádí.
- AirPlay a Chromecast ve větších sítích (100+ Wi-Fi klientů) dává UI do vlastní VLAN s mDNS. dok. UniFi V běžné domácnosti stačí IoT VLAN.
Matter, HomeKit a VLAN
Matter a VLAN
Matter potřebuje lokální IPv6 a volně procházející multicast (mDNS). Podle HA nemusí dobře fungovat s VLAN, filtrováním multicastu a vadným IGMP snoopingem. Náprava podle HA: Matter zařízení na Wi-Fi včetně Thread border routerů dej do stejné VLAN jako Home Assistant a síť drž co nejjednodušší. dok. HA Matter
Z toho plyne pravidlo pro IoT VLAN (Syntéza):
- Do jedné IoT VLAN patří Home Assistant, Wi-Fi Matter zařízení, Thread border routery (např. SLZB-MR3, Apple TV, HomePod) a hub, který Matter ovládá. Matter pak mezi VLAN vůbec nemusí.
- IPv6: připojení k internetu přes IPv6 ani DHCPv6 potřeba není, ale IPv6 musí být zapnuté v HA (Settings > System > Network). dok. HA Matter
- Telefony a počítače v Main se k HA a HomeKit bridgům (Homebridge, NRCHKB) dostanou přes firewall (Main → IoT povoleno) a mDNS proxy (HomeKit
_hap._tcp). mDNS proxy v režimu Auto přeposílá HomeKit i Matter commissioning (_matterc._udp,_matterd._udp). dok. UniFi - IGMP snooping opatrně. Rozsah 224.0.0.0/24 (včetně mDNS 224.0.0.251) se floodí vždy, ale některá IoT zařízení čekají flood i u jiného multicastu. Při problémech s objevováním přepni Forward Unknown Multicast na Flood. dok. UniFi
Nastavení v UniFi Network
Cesty podle UniFi Network 9.4. dok. UniFi
1. Vytvoř sítě
- Settings > Networks > New Virtual Network.
- Název (např.
IoT), VLAN ID (20), subnet a DHCP. - U každé sítě zkontroluj: mDNS (zapnuto u Main a IoT), IGMP snooping a případně Network Isolation.
- Rychlá alternativa pro menší sítě: VLAN Magic v Topology (ikona ⊕) vytvoří síť a přiřadí vybraná zařízení podle MAC najednou. Nefunguje za USW Flex, Flex Mini, Ultra a Flex 2.5G.
2. Wi-Fi do VLAN
- Settings > WiFi, u SSID vyber Network (např.
IoT). - IoT SSID: jen 2,4 GHz, WPA2, bez MLO, Minimum Data Rate nezvyšovat. Help Center UI Detail v UniFi a Wi-Fi 7.
- Alternativa: PPSK, tedy víc hesel na jednom SSID a každé heslo do jiné VLAN. Na 6 GHz není. dok. UniFi
- Client Device Isolation na IoT SSID jen tam, kde se zařízení nepotřebují vidět. HomeKit a Matter discovery ji nemají rády (Syntéza).
3. Porty switche
Devices > [switch] > Ports > Port Manager, u portu nastav Native VLAN / Network a Tagged VLAN Management. dok. UniFi
| Port vede k | Native VLAN | Tagged VLAN Management |
|---|---|---|
| gateway, další switch | Default | Allow All (trunk) |
| access point | Default (ne síť, kterou AP vysílá) | Allow All nebo Custom se všemi SSID sítěmi |
| smarthome server, Zigbee/Thread coordinator | IoT | Block All (access) |
| kamera | Cameras | Block All |
| PC, NAS | Main | Block All |
- Když po změně něco vypadne, je to skoro vždy tagování: VLAN chybí na některém portu cestou ke gateway. Pomůže VLAN Viewer v záložce Ports. dok. UniFi
- Pro Wi-Fi IoT, které nejde přepojit na jiné SSID, existuje Virtual Network Override podle MAC na gateway. dok. UniFi
4. Firewall (zóny)
Zone-Based Firewall je v Network od verze 9.0.108. Sítě se řadí do zón a politiky platí mezi zónami. dok. UniFi
- Settings > Zones: vytvoř vlastní zóny
IoT,Camerasa přiřaď do nich sítě. Main zůstane v Internal, hosté v Hotspot. - Create Policy v tomto pořadí (allow nad block):
- Internal → IoT: Allow (+ Auto Allow Return Traffic). Ovládání HA (port 8123), HomeKit bridge, Node-RED.
- IoT → Internal: Block. Odpovědi na spojení z Main projdou díky return traffic.
- IoT → Gateway: nech povolené. Blokace zóny Gateway rozbije DHCP a DNS.
- Cameras → Internal / IoT: Block.
- IoT → External (internet): podle zařízení. Zařízení závislá na cloudu bez internetu přestanou fungovat (Syntéza).
- Pro rychlé oddělení bez vlastních pravidel stačí přepínač Network Isolation u sítě. Zablokuje provoz mezi VLAN najednou. dok. UniFi
5. mDNS proxy
- Settings > Networks > mDNS: zapnuto u Main a IoT.
- Režim Auto přeposílá běžné služby (HomeKit, AirPlay, Chromecast, Matter commissioning). Custom omezí služby i sítě, třeba jen HomeKit a AirPlay mezi Main a IoT. dok. UniFi
- Limit sítí s mDNS je u UDR7 30, u UCG Max nebo UDM Pro 50. dok. UniFi Pro domácnost dostatečné.
6. Ověření
- Client List: každé zařízení ve správné síti.
- VLAN Viewer (Ports): VLAN povolená na celé cestě ke gateway.
- Z telefonu v Main: otevře se HA, Apple Home vidí zařízení, AirPlay funguje.
- Ze zařízení v IoT: nedostane se na PC v Main (Syntéza).
Časté chyby
Podle dok. UniFi:
- Native VLAN portu s AP je stejná jako síť jeho SSID: klienti se nepřipojí.
- VLAN není povolená (tagged) na některém uplinku: zařízení nedostane IP adresu.
- Network Override na VLAN, která je zároveň native na portu zařízení: zařízení je nedostupné.
- Blokace zóny Gateway: přestane DHCP a DNS.
- Pro Matter navíc (Syntéza podle dok. HA Matter): HA v jiné VLAN než Matter zařízení nebo border router, vypnuté IPv6 v HA, agresivní filtrování multicastu na Wi-Fi.
Souvislosti
Zdroje
- UniFi Help Center: VLAN, porty, mDNS proxy, zone-based firewall, izolace, IGMP: VLAN, trunk a access porty, troubleshooting, mDNS proxy, zone-based firewall, izolace, IGMP snooping.
- Wikipedia: IEEE 802.1Q: tag 802.1Q, VLAN ID, native VLAN.
- Home Assistant: integrace Thread a Matter: Matter a VLAN, náprava podle HA, IPv6.
- UniFi Help Center (konzole, Protect, Access, Wi-Fi pro IoT): Wi-Fi pro IoT, kamery a VLAN konzole.